警惕POS机数字货币攻击:商户资金安全防护指南
数字货币交易的普及让POS机成为黑客眼中的“肥肉”。所谓POS数字货币攻击,本质是攻击者利用终端漏洞篡改收款地址或植入恶意程序,让顾客扫描的二维码或NFC支付瞬间转向攻击者钱包。这类攻击往往无声无息,商户直到对账时才发现资金蒸发。
攻击手法最典型的是“地址替换”。黑客通过感染POS系统,在顾客确认支付前将展示的收款地址悄然换成自己的。顾客看到的是正规商户名警惕POS机数字货币攻击:商户资金安全防护指南,实际转出的钱却进了骗子口袋。更隐蔽的是“中间人劫持”,攻击者同时控制顾客手机和POS终端,在两者之间伪造交易确认信息,双方都以为交易成功,实则资金早已分流。
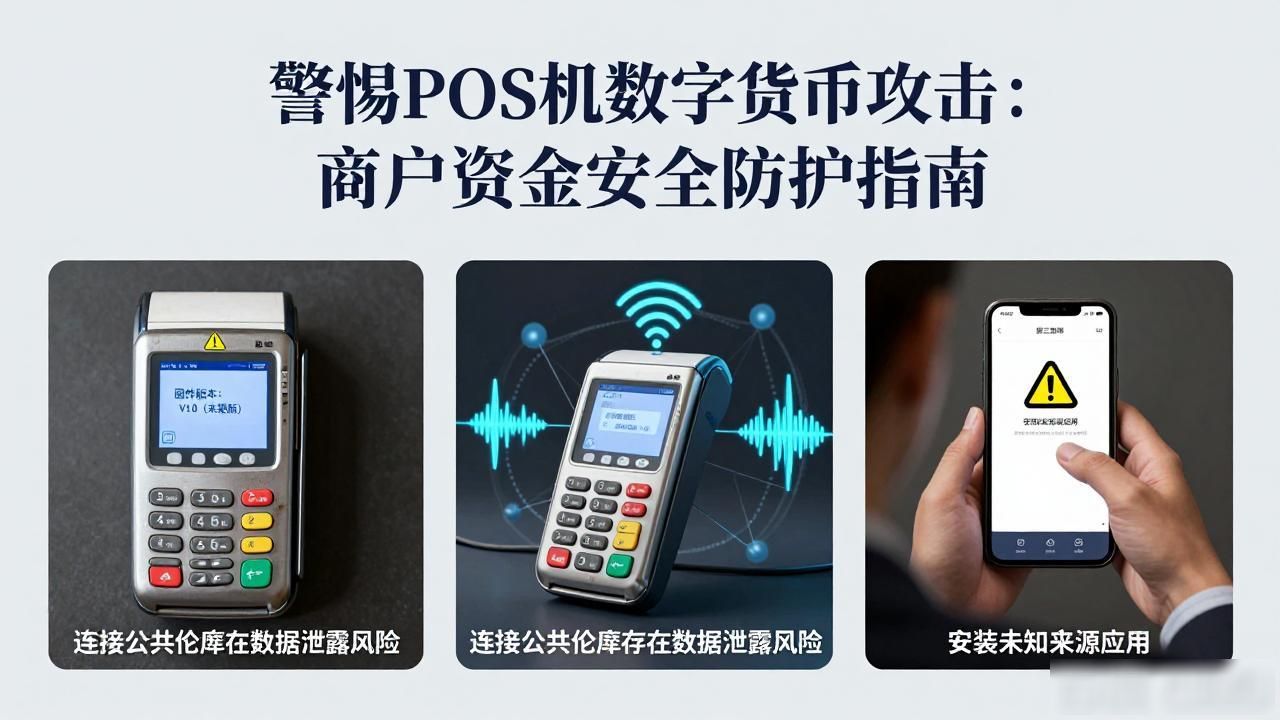
商户日常运营中,最常忽视的风险是POS系统固件长期不更新。许多攻击正是利用已知漏洞,而商户嫌麻烦跳过升级提示。另外pos 数字货币攻击,使用公共Wi-Fi连接POS机进行交易结算,等于把资金通道暴露在黑客监听范围内。还有员工随意在POS机上安装第三方应用,这些应用可能携带恶意代码,静默篡改交易数据。
防范这类攻击,核心原则是“隔离与验证”。POS机必须使用独立专用网络,严禁连接公共Wi-Fi。每次交易后,商户应通过后台系统核对实际到账金额与交易记录是否一致,发现异常立即冻结账户并保留证据。同时,定期检查POS机是否有物理篡改痕迹,比如额外加装的读卡设备或异常USB接口。选择支持硬件安全模块的POS终端,这类设备能加密存储密钥,即使系统被入侵也难以提取核心数据。
数字货币的匿名性让攻击者更猖獗,但商户并非束手无策。养成“交易后即时核对”的习惯,比任何技术防护都管用。每笔交易完成后,立刻查看收款平台推送的通知,确认金额与地址无误。若发现可疑交易,第一时间联系支付服务商冻结通道,并报警处理。资金安全没有“侥幸”二字,每一次疏忽都可能成为黑客的突破口。
转载请注明出处:admin,如有疑问,请联系()。
本文地址:https://irso-tw.cn/imqb/498.html